


Cloudflare behebt Sicherheitslücke in Containern
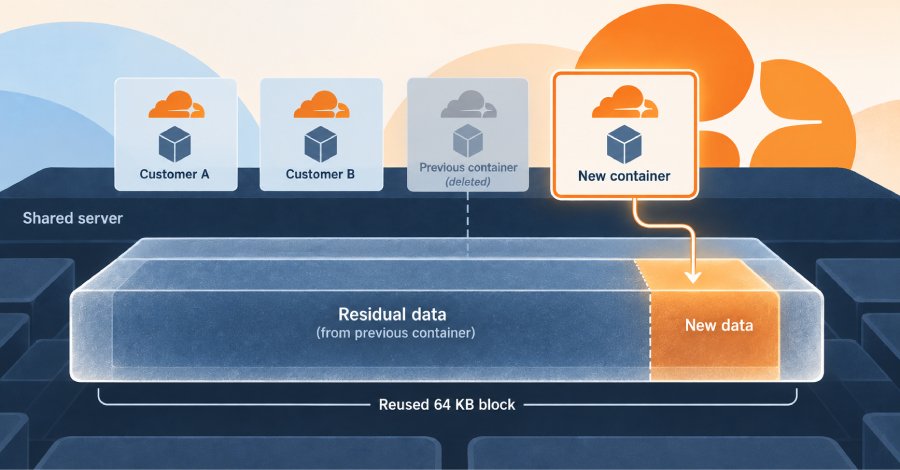
Cloudflare hat am Donnerstag eine Sicherheitsanfälligkeit in seinen Containern bekannt gegeben, die es einem zahlenden Kunden ermöglichte, auf Daten zuzugreifen, die von anderen Kunden auf demselben Server hinterlassen wurden. Diese Daten stammten aus dem Speicherplatz, den frühere Container genutzt und anschließend freigegeben hatten. Laut Cloudflare handelte es sich nicht um Daten aus aktiven Arbeitslasten, und ein Angreifer konnte nicht auswählen, wessen Daten er erhielt. Die Sicherheitsanfälligkeit wurde von einem Team von Forschern entdeckt, die die Schwachstelle als kritisch einstuften. Cloudflare gab an, dass die betroffene Funktionalität in den Containern es ermöglichte, dass Daten, die nicht ordnungsgemäß gelöscht wurden, von neuen Containern eingesehen werden konnten.
Dies könnte potenziell sensible Informationen enthalten, die von vorherigen Nutzern hinterlassen wurden. Um die Sicherheitsanfälligkeit zu beheben, implementierte Cloudflare sofort Maßnahmen zur Datenbereinigung und verbesserte die Sicherheitsprotokolle für die Container. Die Änderungen sollen sicherstellen, dass alle Daten, die von Containern freigegeben werden, vollständig gelöscht werden, bevor neue Container auf denselben Speicherplatz zugreifen. Cloudflare hat betont, dass die Schwachstelle nicht ausgenutzt wurde, bevor sie behoben wurde. Das Unternehmen hat seine Kunden über die Sicherheitsanfälligkeit informiert und empfohlen, ihre Sicherheitspraktiken zu überprüfen.
Die Forscher, die die Schwachstelle entdeckten, haben ihre Erkenntnisse mit Cloudflare geteilt, um die Sicherheit der Plattform zu erhöhen. Die Sicherheitsanfälligkeit wurde nicht mit einer spezifischen CVE-Nummer versehen, was darauf hindeutet, dass sie möglicherweise nicht als weit verbreitet oder kritisch genug angesehen wurde, um eine solche Klassifizierung zu erhalten. Cloudflare hat jedoch versichert, dass alle notwendigen Schritte unternommen wurden, um die Sicherheit der Kunden zu gewährleisten. Die Vorfälle wie dieser unterstreichen die Herausforderungen, mit denen Cloud-Dienste konfrontiert sind, insbesondere in Bezug auf die Datensicherheit und den Datenschutz. Unternehmen, die Cloud-Dienste nutzen, müssen sich der Risiken bewusst sein und geeignete Maßnahmen ergreifen, um ihre Daten zu schützen.
Cloudflare hat in der Vergangenheit bereits mehrere Sicherheitslücken behoben und investiert kontinuierlich in die Verbesserung seiner Sicherheitsinfrastruktur. Die jüngsten Entwicklungen zeigen, dass das Unternehmen proaktiv auf Sicherheitsbedenken reagiert und bestrebt ist, das Vertrauen seiner Kunden zu erhalten. Die Sicherheitslücke wurde am 28. September 2026 öffentlich bekannt gegeben, und Cloudflare plant, die betroffenen Systeme bis Ende des Monats vollständig zu aktualisieren.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!