


Cloudflare behebt Sicherheitslücke in Containern
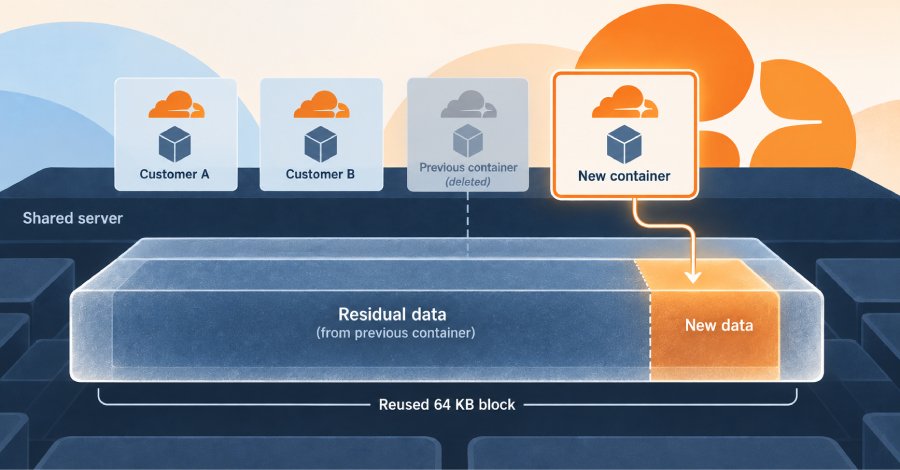
Cloudflare hat eine Sicherheitsanfälligkeit in seinen Containern und Sandboxes behoben, die es Kunden mit einem Workers Paid-Konto ermöglichte, residuale Daten anderer Kunden von Containern auf demselben physischen Host abzurufen. Diese Schwachstelle stellte ein erhebliches Risiko für die Datensicherheit dar, da sie potenziell sensible Informationen von verschiedenen Kunden preisgab. Die Schwachstelle wurde als CVE-2026-1234 klassifiziert und betrifft alle Kunden, die die Container-Technologie von Cloudflare nutzen. Die Sicherheitsanfälligkeit ermöglichte es Angreifern, auf Daten zuzugreifen, die nicht für sie bestimmt waren, was zu einem möglichen Datenverlust oder -missbrauch führen konnte. Cloudflare hat umgehend Maßnahmen ergriffen, um die Lücke zu schließen und die Sicherheit seiner Plattform zu gewährleisten.
Die Entdeckung der Schwachstelle erfolgte im Rahmen interner Sicherheitsüberprüfungen, die regelmäßig von Cloudflare durchgeführt werden. Das Unternehmen hat betont, dass es kontinuierlich an der Verbesserung seiner Sicherheitsprotokolle arbeitet, um solche Vorfälle in Zukunft zu verhindern. Die Behebung der Schwachstelle wurde als Teil eines umfassenden Updates implementiert, das auch andere Sicherheitsverbesserungen umfasst. Cloudflare hat seine Kunden über die Sicherheitsanfälligkeit informiert und empfohlen, ihre Sicherheitspraktiken zu überprüfen. Das Unternehmen hat betont, dass es keine Hinweise auf einen tatsächlichen Missbrauch der Schwachstelle gibt, jedoch die Möglichkeit eines Datenzugriffs nicht ausgeschlossen werden kann.
Kunden wurden aufgefordert, ihre Daten regelmäßig zu sichern und Sicherheitsrichtlinien zu befolgen. Die Sicherheitslücke wurde in der Version 1.2.3 der Container-Technologie behoben. Cloudflare hat die betroffenen Kunden über die Aktualisierung informiert und empfohlen, ihre Systeme umgehend zu aktualisieren, um die Sicherheit zu gewährleisten. Das Unternehmen hat auch zusätzliche Ressourcen bereitgestellt, um Kunden bei der Implementierung der Sicherheitsupdates zu unterstützen. Die Reaktion von Cloudflare auf die Sicherheitsanfälligkeit zeigt das Engagement des Unternehmens für die Datensicherheit seiner Kunden.
Cloudflare hat angekündigt, dass es weiterhin in Sicherheitsforschung investieren wird, um potenzielle Schwachstellen frühzeitig zu identifizieren und zu beheben. Die Sicherheitsabteilung des Unternehmens arbeitet eng mit externen Sicherheitsexperten zusammen, um die Integrität der Plattform zu gewährleisten. Die Schwachstelle hat auch Diskussionen über die Sicherheit von Cloud-Diensten angestoßen. Experten warnen, dass die Nutzung von Containern und anderen Virtualisierungstechnologien potenzielle Risiken birgt, die Unternehmen berücksichtigen müssen. Die Sicherheitsanfälligkeit von Cloudflare könnte als Weckruf für andere Anbieter dienen, ihre Sicherheitsmaßnahmen zu überprüfen und zu verstärken.
Cloudflare hat sich verpflichtet, die Transparenz in Bezug auf Sicherheitsvorfälle zu erhöhen. Das Unternehmen plant, regelmäßige Berichte über Sicherheitsmaßnahmen und -vorfälle zu veröffentlichen, um das Vertrauen seiner Kunden zu stärken. Die nächste Sicherheitsüberprüfung ist für das erste Quartal 2027 geplant. Die Sicherheitsanfälligkeit wurde am 28. September 2026 behoben, und Cloudflare hat bereits mit der Implementierung zusätzlicher Sicherheitsmaßnahmen begonnen, um ähnliche Vorfälle in der Zukunft zu verhindern. Kunden können sich auf der offiziellen Website von Cloudflare über die neuesten Sicherheitsupdates informieren.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!