


Cisco Expressway Sicherheitslücke ausgenutzt
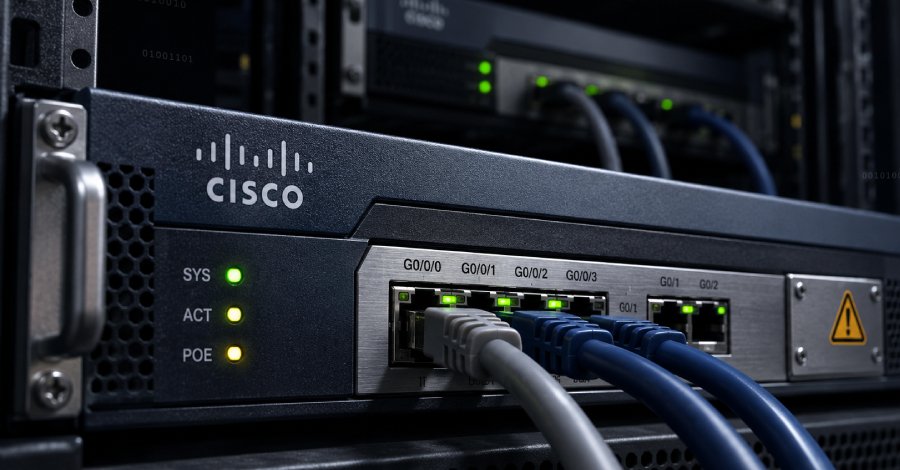
Cyberkriminelle haben eine kürzlich bekannt gewordene kritische Sicherheitsanfälligkeit in Cisco Expressway ausgenutzt, um in ein russisches Unternehmen einzudringen. Die Schwachstelle trägt die Bezeichnung CVE-2026-76466 und weist einen CVSS-Score von 9.8 auf. Diese Sicherheitsanfälligkeit ermöglicht es einem nicht authentifizierten, entfernten Angreifer mit Netzwerkzugang, auf Cisco Expressway zuzugreifen. Die Angriffe wurden kurz nach der öffentlichen Veröffentlichung eines Proof-of-Concept (PoC) Exploits beobachtet. Sicherheitsforscher warnen, dass die Verbreitung solcher Exploits in der Cyberkriminalität rapide zunimmt, insbesondere wenn sie öffentlich zugänglich gemacht werden.
Die Angreifer konnten durch die Ausnutzung dieser Schwachstelle auf vier Geräte des betroffenen Unternehmens zugreifen und damit das interne Netzwerk erreichen. Die Schwachstelle betrifft alle Versionen von Cisco Expressway, die nicht mit den neuesten Sicherheitspatches aktualisiert wurden. Cisco hat bereits ein Sicherheitsupdate veröffentlicht, um die Lücke zu schließen. Unternehmen werden dringend geraten, ihre Systeme umgehend zu aktualisieren, um sich vor möglichen Angriffen zu schützen. Die Angreifer nutzten die Schwachstelle, um sensible Daten zu stehlen und möglicherweise weitere Angriffe auf andere Systeme im Netzwerk zu initiieren.
Experten betonen, dass solche Angriffe nicht nur auf große Unternehmen abzielen, sondern auch kleinere Organisationen gefährden können, die möglicherweise nicht über ausreichende Sicherheitsmaßnahmen verfügen. Die Sicherheitslücke wurde von mehreren Cybersicherheitsunternehmen als eine der kritischsten Bedrohungen des Jahres 2026 eingestuft. Die schnelle Reaktion von Cisco auf die Entdeckung der Schwachstelle wird als positiv bewertet, jedoch bleibt die Frage, wie viele Unternehmen bereits Opfer dieser Angriffe geworden sind. Analysten schätzen, dass die Anzahl der Angriffe, die auf ähnliche Schwachstellen abzielen, in den kommenden Monaten zunehmen wird. Die Verbreitung von Exploits in der Cyberkriminalität hat in den letzten Jahren stark zugenommen, was die Notwendigkeit für Unternehmen unterstreicht, proaktive Sicherheitsmaßnahmen zu ergreifen.
Die Sicherheitsbehörden weltweit haben bereits Warnungen herausgegeben, um Unternehmen auf die Gefahren aufmerksam zu machen, die von dieser und ähnlichen Schwachstellen ausgehen. Die Zusammenarbeit zwischen Unternehmen und Sicherheitsbehörden wird als entscheidend angesehen, um die Auswirkungen solcher Angriffe zu minimieren. Die Schwachstelle CVE-2026-76466 könnte potenziell Tausende von Unternehmen weltweit betreffen, die Cisco Expressway in ihren Netzwerken einsetzen. Die genaue Anzahl der betroffenen Systeme ist derzeit noch unklar, jedoch wird eine umfassende Analyse der Sicherheitslage in den kommenden Wochen erwartet. Die Sicherheitslücke wurde am 15. November 2026 öffentlich bekannt gegeben, und Cisco hat umgehend Maßnahmen ergriffen, um die betroffenen Systeme zu schützen. Unternehmen sollten sicherstellen, dass sie die neuesten Sicherheitspatches anwenden, um sich vor der Ausnutzung dieser kritischen Schwachstelle zu schützen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!