


CISA warnt vor Plex2Shell-Sicherheitslücken
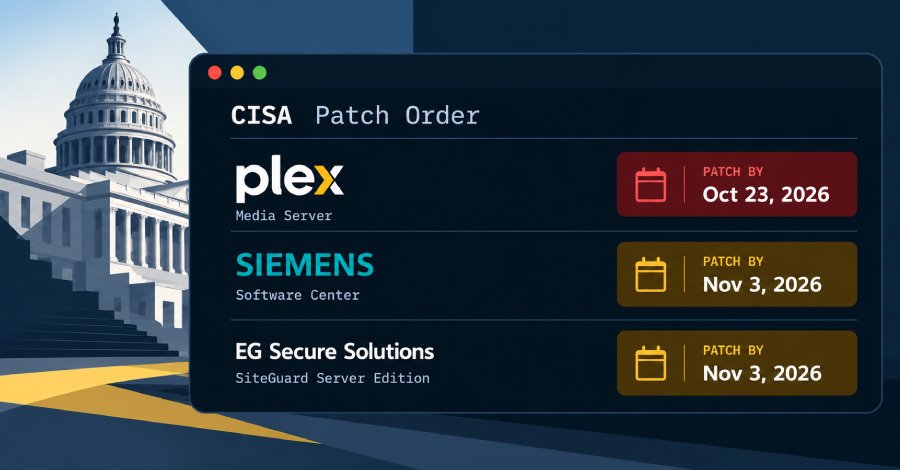
Die U.S. Cybersecurity and Infrastructure Security Agency (CISA) hat am Dienstag vier neue Sicherheitsanfälligkeiten in ihren Katalog der bekannten ausgenutzten Schwachstellen (KEV) aufgenommen. Unter diesen befindet sich eine Gruppe von Schwachstellen, die als Plex2Shell bekannt sind und den Plex Media Server betreffen. Diese Schwachstellen ermöglichen es Angreifern, Server-Side Request Forgery (SSRF) Angriffe durchzuführen, was zu einem potenziellen Datenverlust führen kann. Die spezifische Schwachstelle, die als CVE-2026-96652 identifiziert wurde, hat einen CVSS-Score von 5.3.
Dies deutet auf ein mittleres Risiko hin, das jedoch nicht ignoriert werden sollte. Die CISA empfiehlt allen betroffenen Organisationen, die notwendigen Patches umgehend zu implementieren, um ihre Systeme zu schützen. Zusätzlich zu Plex2Shell hat die CISA auch Schwachstellen in Siemens und SiteGuard identifiziert. Diese Schwachstellen könnten ebenfalls ausgenutzt werden, um unbefugten Zugriff auf Systeme zu erlangen. Die CISA hat die betroffenen Unternehmen aufgefordert, ihre Sicherheitsmaßnahmen zu überprüfen und gegebenenfalls zu verstärken.
Die Schwachstellen in Siemens betreffen mehrere Produkte, die in kritischen Infrastrukturen eingesetzt werden. Die genaue Anzahl der betroffenen Systeme ist derzeit nicht bekannt, jedoch ist die Dringlichkeit der Patches aufgrund der möglichen Auswirkungen auf die öffentliche Sicherheit hoch. Die CISA hat bereits mit Siemens zusammengearbeitet, um die betroffenen Kunden zu informieren. SiteGuard, ein weiteres Produkt mit identifizierten Schwachstellen, wird häufig in Unternehmensnetzwerken eingesetzt. Die CISA hat darauf hingewiesen, dass die Ausnutzung dieser Schwachstellen zu erheblichen Sicherheitsrisiken führen kann, insbesondere in Umgebungen, die auf die Integrität ihrer Daten angewiesen sind.
CISA hat die Sicherheitsanfälligkeiten in ihrem KEV-Katalog veröffentlicht, um die Sichtbarkeit und das Bewusstsein für diese Bedrohungen zu erhöhen. Organisationen, die die betroffenen Systeme betreiben, sollten die CISA-Richtlinien befolgen und sicherstellen, dass alle notwendigen Updates zeitnah durchgeführt werden. Die Reaktion auf diese Sicherheitswarnungen ist entscheidend, um potenzielle Angriffe zu verhindern. Die CISA hat betont, dass die rechtzeitige Implementierung von Sicherheitsupdates eine der effektivsten Methoden ist, um Cyberangriffe zu vermeiden. Die Behörde plant, weitere Informationen und Ressourcen zur Verfügung zu stellen, um Unternehmen bei der Umsetzung der erforderlichen Maßnahmen zu unterstützen.
Die CISA hat in der Vergangenheit ähnliche Warnungen ausgesprochen, die zu einer erhöhten Sicherheitslage in vielen Organisationen geführt haben. Die Behörde hat festgestellt, dass die proaktive Identifizierung und Behebung von Schwachstellen entscheidend für den Schutz kritischer Infrastrukturen ist. Die Veröffentlichung der Schwachstellen erfolgt in einem Kontext, in dem Cyberangriffe zunehmend komplexer und zielgerichteter werden. Die Sicherheitslücke CVE-2026-96652 betrifft nach Angaben der CISA eine Vielzahl von Plex Media Server-Installationen weltweit. Die genaue Anzahl der betroffenen Systeme ist noch nicht ermittelt, jedoch wird geschätzt, dass Millionen von Nutzern potenziell gefährdet sind.
CISA hat die Nutzer aufgefordert, sofortige Maßnahmen zu ergreifen, um ihre Systeme zu sichern. Die CISA wird weiterhin die Entwicklungen in Bezug auf diese Schwachstellen überwachen und regelmäßig Updates bereitstellen. Die Behörde hat angekündigt, dass sie in den kommenden Wochen zusätzliche Informationen zu den erforderlichen Patches und Sicherheitsmaßnahmen veröffentlichen wird. Die Sicherheitsanfälligkeiten wurden am 21. Oktober 2026 in den KEV-Katalog aufgenommen, was die Dringlichkeit der Situation unterstreicht. Organisationen sind aufgefordert, ihre Systeme umgehend zu überprüfen und die notwendigen Schritte zur Behebung der Schwachstellen einzuleiten.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!