


CISA warnt vor Flax Typhoon und neuen Sicherheitslücken
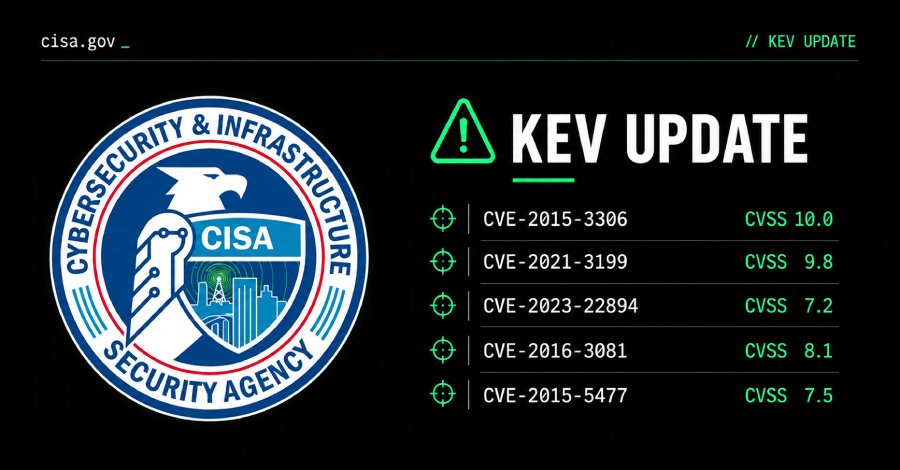
Die U.S. Cybersecurity and Infrastructure Security Agency (CISA) hat am 11. Oktober 2026 fünf Sicherheitsanfälligkeiten in ihren Katalog der bekannt ausgenutzten Schwachstellen (Known Exploited Vulnerabilities, KEV) aufgenommen. Diese Maßnahmen erfolgen im Zusammenhang mit der Bedrohung durch die mit China verbundene Gruppe Flax Typhoon, die diese Schwachstellen aktiv ausnutzt. Die erste Schwachstelle, CVE-2015-3306, hat einen CVSS-Score von 10.0 und betrifft ProFTPD.
Diese Sicherheitsanfälligkeit ermöglicht unbefugten Zugriff auf Systeme, was zu schwerwiegenden Sicherheitsvorfällen führen kann. Die CISA hat die Dringlichkeit dieser Schwachstelle hervorgehoben, da sie bereits in verschiedenen Angriffsszenarien verwendet wurde. Zusätzlich wurde CVE-2021-22986 identifiziert, eine kritische Schwachstelle in F5 BIG-IP, die ebenfalls einen CVSS-Score von 9.8 aufweist. Diese Schwachstelle ermöglicht es Angreifern, die Kontrolle über betroffene Systeme zu übernehmen, was zu einem vollständigen Datenverlust führen kann. CISA empfiehlt, diese Schwachstelle umgehend zu patchen.
Eine weitere Schwachstelle, CVE-2022-26134, betrifft Atlassian Confluence und hat einen CVSS-Score von 9.8. Diese Sicherheitsanfälligkeit kann von Angreifern ausgenutzt werden, um beliebigen Code auf betroffenen Servern auszuführen. CISA hat betroffene Organisationen aufgefordert, sofortige Maßnahmen zu ergreifen, um ihre Systeme zu schützen. Die Schwachstelle CVE-2022-22965 in Spring Cloud hat ebenfalls einen CVSS-Score von 9.8. Diese Schwachstelle ermöglicht es Angreifern, Sicherheitsmechanismen zu umgehen und unbefugten Zugriff auf sensible Daten zu erlangen.
CISA hat die Schwere dieser Schwachstelle betont und empfiehlt, die entsprechenden Updates zeitnah zu installieren. Schließlich wurde CVE-2022-22963 in Apache Tomcat identifiziert, die einen CVSS-Score von 7.5 hat. Diese Schwachstelle kann zu einer Denial-of-Service-Attacke führen, die die Verfügbarkeit von Diensten beeinträchtigen kann. CISA hat Organisationen aufgefordert, ihre Systeme auf diese Schwachstelle zu überprüfen und entsprechende Sicherheitsupdates durchzuführen. CISA hat eine Frist bis zum 11.
Oktober 2026 gesetzt, bis zu der alle Bundesbehörden die notwendigen Maßnahmen zur Behebung dieser Schwachstellen ergreifen müssen. Diese Frist soll sicherstellen, dass kritische Infrastrukturen und Regierungsbehörden vor möglichen Angriffen geschützt sind. Die Bedrohungsgruppe Flax Typhoon hat in der Vergangenheit bereits mehrere hochkarätige Angriffe durchgeführt, die auf Schwachstellen in weit verbreiteter Software abzielten. Die CISA warnt, dass die Gruppe weiterhin aktiv ist und neue Angriffsmethoden entwickelt, um Sicherheitsmaßnahmen zu umgehen. Die CISA hat betroffene Organisationen aufgefordert, ihre Sicherheitsprotokolle zu überprüfen und sicherzustellen, dass alle Systeme auf dem neuesten Stand sind.
Die Behörde betont, dass proaktive Maßnahmen zur Identifizierung und Behebung von Schwachstellen entscheidend sind, um die Sicherheit der Systeme zu gewährleisten. Die Sicherheitslücken, die von Flax Typhoon ausgenutzt werden, sind Teil eines größeren Trends, bei dem staatlich unterstützte Akteure zunehmend Schwachstellen in kritischen Infrastrukturen ausnutzen. CISA hat daher die Zusammenarbeit zwischen privaten und öffentlichen Sektoren gefördert, um die Reaktion auf solche Bedrohungen zu verbessern. Die CISA plant, regelmäßig Updates zu den bekannt ausgenutzten Schwachstellen zu veröffentlichen, um Organisationen über neue Bedrohungen und empfohlene Sicherheitsmaßnahmen zu informieren. Die nächste Aktualisierung des KEV-Katalogs ist für den 15. November 2026 vorgesehen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!