


Chinesische Hacker nutzen KI-Framework ARTEX für Angriffe
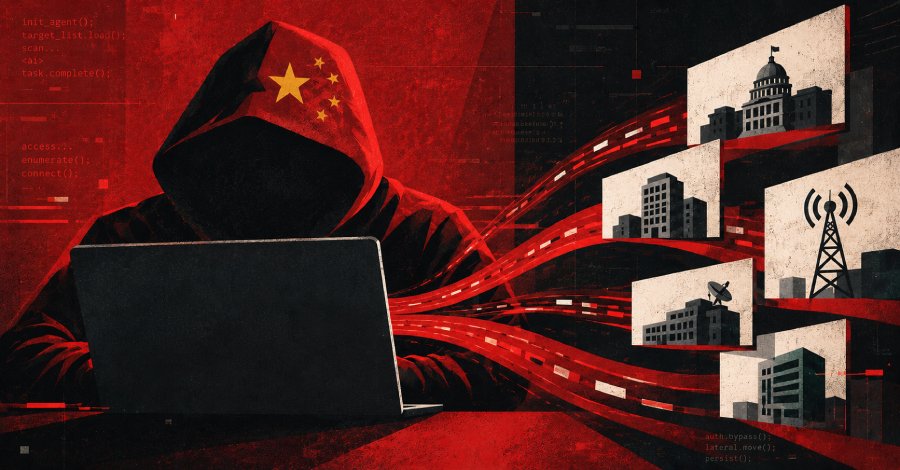
Chinesische staatlich unterstützte Hacker haben ein KI-gestütztes Penetrationstest-Framework namens ARTEX eingesetzt, um über 200 Organisationen weltweit gleichzeitig anzugreifen. Diese Aktivitäten wurden von CrowdStrike einem als Vapor Panda bezeichneten Bedrohungsakteur zugeordnet, der zuvor unter dem Namen VexatiousTemper bekannt war. Die Angriffe zielen auf hochkarätige Ziele ab und zeigen die zunehmende Raffinesse der Cyberangriffe, die durch den Einsatz von Künstlicher Intelligenz unterstützt werden. ARTEX, das in der Programmiersprache Go entwickelt wurde, ermöglicht es den Angreifern, automatisierte Tests durchzuführen und Schwachstellen in den Zielsystemen zu identifizieren. Diese Technologie könnte es den Hackern erleichtern, Sicherheitslücken schneller auszunutzen und ihre Angriffe effektiver zu gestalten.
Die Verwendung von KI in Cyberangriffen ist ein wachsender Trend, der die Herausforderungen für die Cybersicherheit erheblich erhöht. Die Angriffe von Vapor Panda sind nicht isoliert, sondern Teil einer breiteren Strategie, die darauf abzielt, kritische Infrastrukturen und Unternehmen in verschiedenen Sektoren zu infiltrieren. Laut CrowdStrike sind die betroffenen Organisationen in Bereichen wie Finanzen, Gesundheitswesen und Technologie tätig. Diese Sektoren sind besonders anfällig für Cyberangriffe, da sie oft mit sensiblen Daten arbeiten und hohe wirtschaftliche Werte repräsentieren. Die Entdeckung von ARTEX und den damit verbundenen Angriffen erfolgt in einem Kontext, in dem Cyberkriminalität und staatlich geförderte Cyberangriffe weltweit zunehmen.
Sicherheitsforscher warnen, dass die Kombination von KI und automatisierten Angriffstechniken die Reaktionszeiten der Sicherheitskräfte erheblich verkürzen könnte. Die Bedrohung durch solche Angriffe könnte dazu führen, dass Unternehmen ihre Sicherheitsstrategien überdenken und verstärkt in neue Technologien investieren müssen. Die Identifizierung von Vapor Panda als Bedrohungsakteur ist ein wichtiger Schritt für die Cybersicherheitsgemeinschaft. CrowdStrike hat in der Vergangenheit bereits mehrere Angriffe diesem Akteur zugeordnet, was auf eine gut organisierte und zielgerichtete Kampagne hindeutet. Die Analyse der Angriffsmuster und Techniken von Vapor Panda könnte dazu beitragen, zukünftige Angriffe besser vorherzusagen und abzuwehren.
Die Reaktion auf diese Bedrohungen erfordert eine enge Zusammenarbeit zwischen Unternehmen, Regierungen und Sicherheitsanbietern. Experten betonen die Notwendigkeit, Informationen über Bedrohungen auszutauschen und gemeinsame Strategien zu entwickeln, um die Auswirkungen solcher Angriffe zu minimieren. Die Entwicklung von KI-gestützten Verteidigungsmechanismen könnte eine Schlüsselrolle bei der Abwehr dieser neuen Angriffsformen spielen. Die Sicherheitslage wird durch die ständige Evolution der Angriffstechniken weiter kompliziert. Angreifer nutzen zunehmend fortschrittliche Technologien, um ihre Ziele zu erreichen, was die Notwendigkeit für Unternehmen erhöht, ihre Sicherheitsinfrastruktur kontinuierlich zu aktualisieren.
Implementierung von mehrschichtigen Sicherheitsansätzen könnte eine wirksame Strategie sein, um die Risiken zu verringern. Die Vorfälle rund um ARTEX und Vapor Panda verdeutlichen die Herausforderungen, vor denen die Cybersicherheitsbranche steht. Die Bedrohung durch staatlich geförderte Hacker wird voraussichtlich weiter zunehmen, da diese Akteure über erhebliche Ressourcen und technologische Fähigkeiten verfügen. Die Cybersicherheitsgemeinschaft muss sich auf eine anhaltende Welle von Angriffen einstellen und proaktive Maßnahmen ergreifen, um die Sicherheit zu gewährleisten. Die Sicherheitslücke, die durch die Angriffe von Vapor Panda ausgenutzt wird, könnte weitreichende Folgen für die betroffenen Organisationen haben.
Unternehmen sind aufgefordert, ihre Sicherheitsprotokolle zu überprüfen und sicherzustellen, dass sie gegen solche Bedrohungen gewappnet sind. Laut CrowdStrike sind die Angriffe auf die über 200 Organisationen ein klarer Hinweis auf die anhaltende Bedrohung durch Cyberkriminalität. Die genaue Anzahl der betroffenen Systeme und die Art der kompromittierten Daten sind derzeit noch unklar. Sicherheitsforscher arbeiten daran, die Auswirkungen der Angriffe zu bewerten und geeignete Gegenmaßnahmen zu entwickeln. Die Bedrohung durch Vapor Panda bleibt ein zentrales Thema in der Diskussion um Cybersicherheit im Jahr 2026.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!