


Brotli-Decoder-Sicherheitslücke betrifft mehrere Software
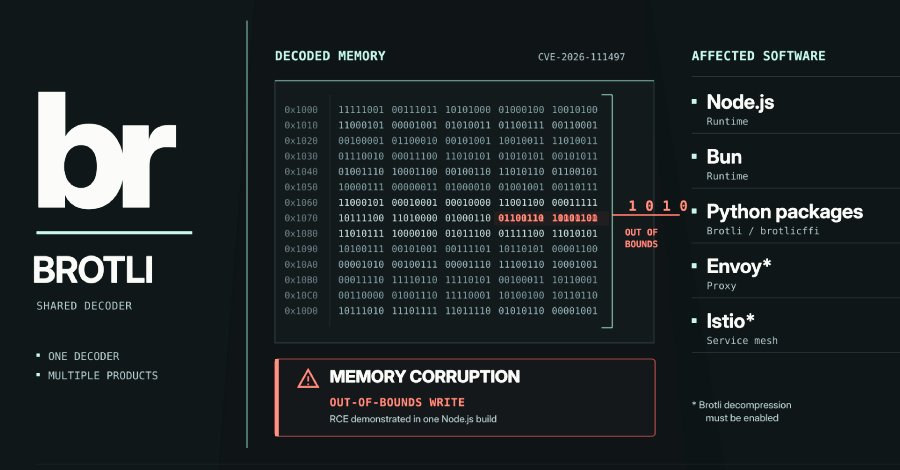
Eine Speicherbeschädigungsanfälligkeit im Brotli-Decoder von Google wurde entdeckt, die in mehreren weit verbreiteten Softwareanwendungen vorkommt. Diese Sicherheitslücke, die unter der CVE-Nummer CVE-2026-111497 geführt wird, ermöglicht es Angreifern, speziell gestaltete komprimierte Daten zu verwenden, um über das Ende eines Puffers hinaus zu schreiben und so den Speicher eines Programms zu beschädigen. Betroffen sind unter anderem Node.js, Bun, die .NET-Plattform von Microsoft sowie die Python-Pakete Brotli und brotlicffi. Auch Envoy-Proxys, die zur Dekompression von Brotli-Daten konfiguriert sind, sind anfällig. Die Sicherheitsanfälligkeit könnte potenziell zu einer Remote Code Execution (RCE) führen, was erhebliche Risiken für die betroffenen Systeme darstellt.
Die Schwachstelle wurde durch die Analyse des Brotli-Decoders identifiziert, der in vielen Anwendungen zur Dekompression von Daten verwendet wird. Die Möglichkeit, den Speicher zu überschreiben, könnte es Angreifern ermöglichen, schadhafter Code auszuführen, was zu einem vollständigen Kompromittieren des Systems führen kann. Sicherheitsforscher warnen, dass die Ausnutzung dieser Lücke in der Wildnis bereits beobachtet wurde. Entwickler und Systemadministratoren werden dringend aufgefordert, ihre Systeme zu überprüfen und gegebenenfalls Updates einzuspielen, um die Sicherheitsanfälligkeit zu beheben. Die betroffenen Softwareanbieter haben bereits mit der Entwicklung von Patches begonnen, um die Lücke zu schließen.
Microsoft hat angekündigt, dass ein Update für die .NET-Plattform in den kommenden Wochen bereitgestellt wird. Die Entdeckung dieser Sicherheitsanfälligkeit wirft erneut Fragen zur Sicherheit von weit verbreiteten Softwarebibliotheken auf. Die Verwendung von Drittanbieter-Bibliotheken, die nicht regelmäßig gewartet werden, kann zu erheblichen Sicherheitsrisiken führen. Experten empfehlen, die Abhängigkeiten in Softwareprojekten regelmäßig zu überprüfen und auf dem neuesten Stand zu halten. Die Sicherheitslücke betrifft nicht nur Entwickler, sondern auch Endbenutzer, die auf Software angewiesen sind, die diese Bibliotheken nutzt.
Ein erfolgreicher Angriff könnte dazu führen, dass persönliche Daten gestohlen oder Systeme für weitere Angriffe missbraucht werden. Die IT-Sicherheitsgemeinschaft beobachtet die Situation genau und rät zu erhöhter Wachsamkeit. Die Schwachstelle wurde in der letzten Woche von einem Team von Sicherheitsforschern entdeckt und umgehend an die betroffenen Unternehmen gemeldet. Die Reaktion der Softwareanbieter auf diese Entdeckung wird entscheidend sein, um das Vertrauen der Nutzer in die Sicherheit ihrer Produkte aufrechtzuerhalten. Die ersten Patches werden voraussichtlich bis Ende November 2026 veröffentlicht.
Die CVE-Nummer CVE-2026-111497 ist Teil einer wachsenden Liste von Sicherheitsanfälligkeiten, die in den letzten Monaten entdeckt wurden. Die IT-Sicherheitsbranche sieht sich einem ständigen Wettlauf gegen die Zeit gegenüber, um neue Bedrohungen zu identifizieren und zu beheben. Die Notwendigkeit für robuste Sicherheitspraktiken und regelmäßige Updates wird immer dringlicher. Die Sicherheitsanfälligkeit hat auch Auswirkungen auf die Open-Source-Community, die stark auf die Integrität von Bibliotheken angewiesen ist. Entwickler, die auf diese Bibliotheken angewiesen sind, müssen sicherstellen, dass sie die neuesten Versionen verwenden und Sicherheitsupdates zeitnah implementieren.
Community hat bereits begonnen, die Diskussion über die Sicherheit von Open-Source-Projekten zu intensivieren. Die Entdeckung dieser Sicherheitsanfälligkeit unterstreicht die Bedeutung von Sicherheitsüberprüfungen in der Softwareentwicklung. Unternehmen sind gefordert, Sicherheitspraktiken in ihren Entwicklungsprozess zu integrieren, um ähnliche Probleme in der Zukunft zu vermeiden. Die Relevanz von Sicherheitsanalysen und Penetrationstests wird in der Branche zunehmend anerkannt. Die Sicherheitslücke wird als eine der bedeutendsten Entdeckungen des Jahres 2026 angesehen, da sie eine Vielzahl von Softwareprodukten betrifft und potenziell weitreichende Auswirkungen auf die IT-Sicherheit hat.
Die genaue Anzahl der betroffenen Systeme ist derzeit unbekannt, jedoch wird geschätzt, dass Millionen von Nutzern potenziell gefährdet sind. Die Sicherheitslücke wurde am 20. Oktober 2026 öffentlich gemacht, und die ersten Berichte über mögliche Ausnutzungen sind bereits eingegangen. Die IT-Sicherheitsgemeinschaft arbeitet intensiv daran, die Auswirkungen dieser Schwachstelle zu bewerten und geeignete Maßnahmen zu ergreifen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!