


Blind Eagle startet neue Cyberangriffe in Lateinamerika
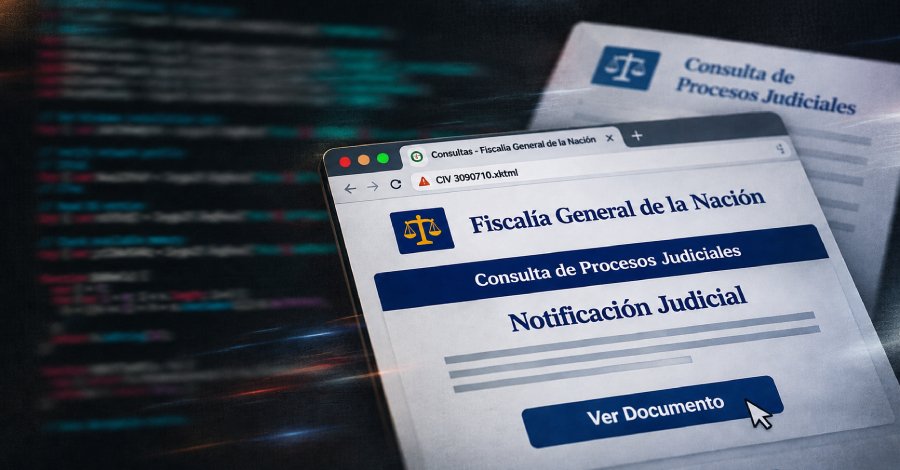
Die Hackergruppe Blind Eagle hat eine neue Kampagne gestartet, die sich gegen Organisationen in Lateinamerika richtet. Diese Angriffe erfolgen durch den Einsatz von gefälschten gerichtlichen und administrativen Mitteilungen, die als Phishing-Versuche getarnt sind. Ziel ist die Verbreitung eines Remote Access Trojaners (RAT), der mit den bekannten Malware-Varianten AsyncRAT und DCRat verwandt ist. Die Kampagne nutzt sowohl portugiesische als auch spanische Lockmittel, die den Anschein von offiziellen Gerichtsnachrichten erwecken. Diese Dokumente sind so gestaltet, dass sie wie echte Mitteilungen von Gerichten oder Staatsanwaltschaften aussehen, um das Vertrauen der Empfänger zu gewinnen.
Angriffe zielen darauf ab, die Empfänger dazu zu bringen, schadhafte Dateien herunterzuladen, die den Trojaner installieren. Analysen zeigen, dass die Angriffe vor allem auf Unternehmen und öffentliche Institutionen abzielen. Die Verwendung von rechtlichen Begriffen und Formulierungen in den Phishing-E-Mails erhöht die Wahrscheinlichkeit, dass die Empfänger auf die Links klicken. Sicherheitsforscher warnen, dass solche Taktiken besonders effektiv sind, da sie die Angst vor rechtlichen Konsequenzen ausnutzen. Die Malware, die durch diese Kampagne verbreitet wird, ermöglicht es den Angreifern, vollständigen Zugriff auf die infizierten Systeme zu erlangen.
Dies umfasst die Möglichkeit, Daten zu stehlen, Überwachungssoftware zu installieren und weitere Malware nachzuladen. Die Verbreitung des Trojaners erfolgt über präparierte Dokumente, die als Anhänge in den E-Mails versendet werden. Die Sicherheitsfirma Group-IB hat die Aktivitäten von Blind Eagle dokumentiert und warnt vor der zunehmenden Bedrohung durch solche Phishing-Kampagnen. Die Gruppe ist bekannt dafür, ihre Taktiken ständig zu ändern, um Sicherheitsmaßnahmen zu umgehen. Die aktuellen Angriffe sind ein Beispiel für die Anpassungsfähigkeit der Gruppe und deren Fähigkeit, sich an lokale Gegebenheiten anzupassen.
Die Behörden in mehreren lateinamerikanischen Ländern haben bereits Maßnahmen ergriffen, um die Verbreitung dieser Malware zu bekämpfen. Dazu gehören Aufklärungskampagnen für Unternehmen und die Zusammenarbeit mit internationalen Sicherheitsorganisationen. Die Ermittlungen konzentrieren sich darauf, die Hintermänner der Angriffe zu identifizieren und rechtliche Schritte einzuleiten. Die Bedrohung durch Blind Eagle ist nicht isoliert. Ähnliche Gruppen haben in der Vergangenheit ähnliche Taktiken angewendet, um Malware in verschiedenen Regionen zu verbreiten.
Kombination aus sozialen Ingenieurtechniken und technischer Raffinesse macht diese Angriffe besonders gefährlich. Experten raten Organisationen, ihre Sicherheitsprotokolle zu überprüfen und Schulungen für Mitarbeiter anzubieten, um das Risiko solcher Angriffe zu minimieren. Die Implementierung von mehrstufigen Authentifizierungsverfahren und regelmäßige Sicherheitsupdates sind ebenfalls entscheidend, um die Systeme zu schützen. Die Kampagne von Blind Eagle zeigt, wie wichtig es ist, wachsam zu bleiben und sich kontinuierlich über neue Bedrohungen zu informieren. Die Gruppe hat in der Vergangenheit bereits ähnliche Angriffe in anderen Regionen durchgeführt, was auf eine weitreichende Strategie hindeutet. Sicherheitsforscher schätzen, dass die Gruppe in den letzten Monaten über 1000 erfolgreiche Angriffe in Lateinamerika verübt hat.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!