


Bitter Hackers Setzen PapRAT Backdoor in Cyberangriffen ein
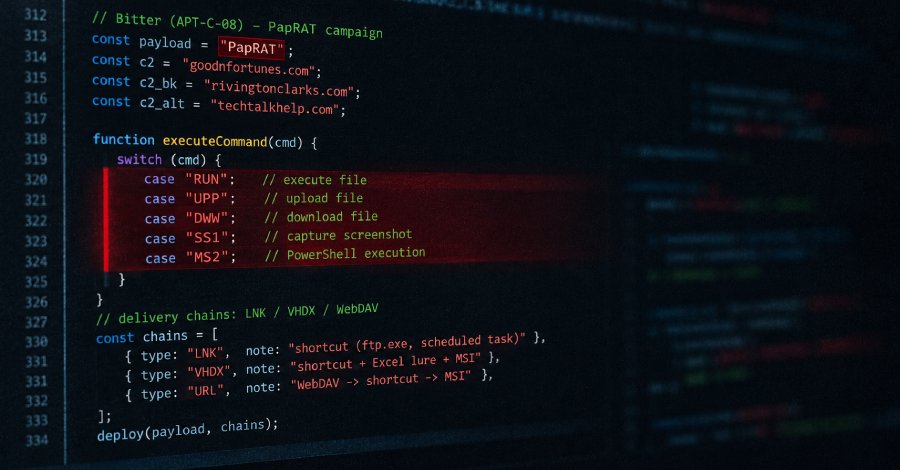
Die südasianische Cyber-Spionagegruppe Bitter, auch bekannt unter den Bezeichnungen APT-C-08, APT-Q-37, Hazy Tiger, Orange Yali, T-APT-17 und TA397, hat eine neue Bedrohung in Form eines Remote Access Trojans (RAT) namens PapRAT eingeführt. Diese Malware wurde speziell entwickelt, um gezielt Organisationen in Südasien anzugreifen und deren Daten zu stehlen. Forscher von Fortinet FortiGuard Labs, darunter Cara Lin, haben festgestellt, dass PapRAT sowohl in C++ als auch in Rust implementiert ist. Diese duale Implementierung ermöglicht es den Angreifern, die Malware in verschiedenen Umgebungen einzusetzen und ihre Effizienz zu maximieren. Die Malware bietet eine Vielzahl von Funktionen, darunter die Ausführung von Befehlen und den Zugriff auf Dateien.
Angriffe von Bitter zielen auf eine Vielzahl von Sektoren ab, darunter Regierungsbehörden, Bildungseinrichtungen und Unternehmen. Diese Zielgruppen sind besonders anfällig für Cyberangriffe, da sie oft über sensible Informationen verfügen, die für die Angreifer von hohem Interesse sind. Die Verwendung von PapRAT könnte die Fähigkeit der Gruppe erhöhen, unentdeckt zu operieren und ihre Ziele zu erreichen. Die Malware nutzt verschiedene Techniken, um sich in die Systeme der Opfer einzuschleusen. Dazu gehören Phishing-E-Mails, die mit schädlichen Anhängen oder Links versehen sind, sowie Exploits von bekannten Sicherheitslücken in Software.
Diese Methoden sind nicht neu, jedoch zeigt die Einführung von PapRAT, dass Bitter seine Taktiken weiterentwickelt hat, um den sich ständig ändernden Sicherheitslandschaften entgegenzuwirken. Ein weiteres bemerkenswertes Merkmal von PapRAT ist die Möglichkeit zur Fernsteuerung der infizierten Systeme. Angreifer können Befehle ausführen, Dateien herunterladen oder hochladen und sogar Screenshots der Benutzeroberfläche anfertigen. Diese Funktionen ermöglichen es den Angreifern, umfassende Kontrolle über die betroffenen Systeme zu erlangen und wertvolle Informationen zu extrahieren. Die Sicherheitsgemeinschaft hat bereits auf die Bedrohung durch PapRAT reagiert.
Sicherheitsforscher und IT-Experten empfehlen Organisationen, ihre Systeme regelmäßig zu aktualisieren und Sicherheitsrichtlinien zu überprüfen, um sich gegen solche Angriffe zu wappnen. Die Implementierung von mehrschichtigen Sicherheitsmaßnahmen kann dazu beitragen, das Risiko eines erfolgreichen Angriffs zu minimieren. Die Entdeckung von PapRAT ist ein weiterer Beweis für die anhaltende Bedrohung durch staatlich unterstützte Hackergruppen in der Region. Die Aktivitäten von Bitter sind Teil eines größeren Trends, bei dem Cyberangriffe zunehmend als Mittel zur politischen und wirtschaftlichen Einflussnahme eingesetzt werden. Die internationale Gemeinschaft beobachtet diese Entwicklungen mit Besorgnis, da sie die Stabilität in der Region gefährden könnten.
Die genaue Anzahl der betroffenen Organisationen und die Auswirkungen der Angriffe sind derzeit noch unklar. Sicherheitsforscher arbeiten jedoch daran, die Verbreitung von PapRAT zu analysieren und Gegenmaßnahmen zu entwickeln. Die Bedrohung durch diese Malware könnte sich in den kommenden Monaten weiter verschärfen, wenn die Gruppe ihre Taktiken anpasst und neue Ziele ins Visier nimmt. Die Sicherheitslücke, die PapRAT ausnutzt, könnte in den kommenden Wochen von weiteren Angreifern entdeckt werden, was die Notwendigkeit für proaktive Sicherheitsmaßnahmen unterstreicht. Die Forscher von Fortinet warnen, dass Organisationen in Südasien besonders wachsam sein sollten, um sich vor dieser neuen Bedrohung zu schützen. Die Malware PapRAT wurde erstmals im November 2026 identifiziert und stellt eine ernsthafte Bedrohung für die Cybersicherheit in Südasien dar.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!