


Apple CoreGraphics Sicherheitslücke entdeckt
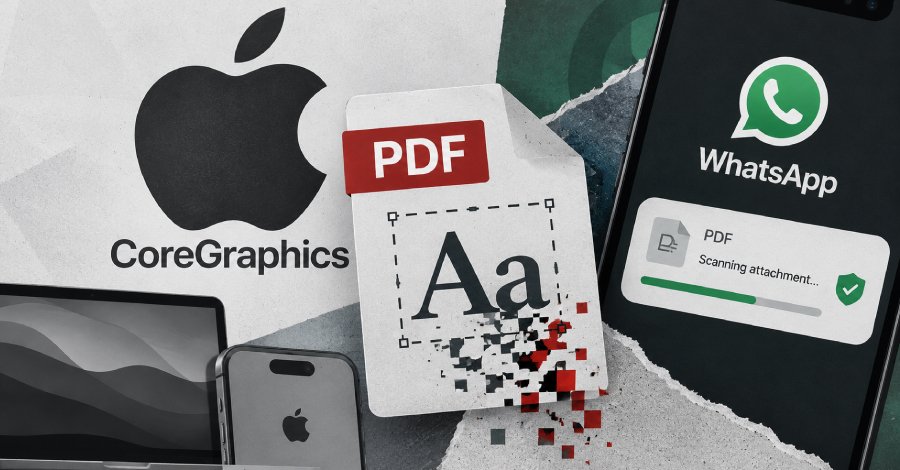
Sicherheitsforscher haben einen ersten öffentlichen Proof-of-Concept für die Sicherheitslücke CVE-2026-86950 in Apple CoreGraphics veröffentlicht. Diese Schwachstelle könnte in Angriffen gegen gezielte Einzelpersonen verwendet worden sein, wie Apple selbst angibt. Der Auslöser ist ein bösartiges PDF-Dokument, das eine manipulierte eingebettete Schriftart enthält, die ungeschützte iPhones und Macs zum Absturz bringt. Die Sicherheitslücke führt zu einem Absturz des Systems, jedoch nicht zu einem Ausführungsfehler. Dies bedeutet, dass der Code nicht in der Lage ist, schädliche Software auszuführen, sondern lediglich die betroffenen Geräte zum Stillstand bringt.
Die Forscher haben die Funktionsweise der Schwachstelle detailliert beschrieben, um das Bewusstsein für die Risiken zu schärfen. Apple hat bereits Maßnahmen ergriffen, um die Sicherheitslücke zu adressieren. Nutzer werden aufgefordert, ihre Geräte regelmäßig zu aktualisieren, um sich vor potenziellen Angriffen zu schützen. Die genaue Version des Updates, das die Schwachstelle beheben soll, wurde jedoch noch nicht bekannt gegeben. Die Entdeckung dieser Sicherheitslücke wirft Fragen zur Sicherheit von PDF-Dokumenten auf, insbesondere in Bezug auf die Verwendung von eingebetteten Schriftarten.
Sicherheitsforscher warnen, dass solche Angriffe zunehmend verbreitet sein könnten, da sie relativ einfach durchzuführen sind und oft unentdeckt bleiben. Die Veröffentlichung des Proof-of-Concepts könnte dazu führen, dass weitere Angriffe auf ungeschützte Systeme zunehmen. Experten empfehlen, vorsichtig mit PDF-Dokumenten umzugehen, insbesondere wenn sie aus unbekannten Quellen stammen. Die Sicherheitsgemeinschaft beobachtet die Situation genau, um mögliche Trends in der Ausnutzung dieser Schwachstelle zu identifizieren. Die Schwachstelle betrifft nicht nur iPhones, sondern auch Macs, was die Reichweite des potenziellen Angriffs erhöht.
Apple hat in der Vergangenheit ähnliche Sicherheitsprobleme behandelt, jedoch bleibt die Frage, wie schnell und effektiv das Unternehmen auf diese neue Bedrohung reagieren kann. Die Veröffentlichung des Proof-of-Concepts hat bereits zu einer erhöhten Aufmerksamkeit in der Sicherheitsgemeinschaft geführt. Forscher und Analysten diskutieren die Implikationen dieser Entdeckung und die Notwendigkeit, Sicherheitsprotokolle zu verstärken. Die Diskussion über die Sicherheit von Software und die Verantwortung der Unternehmen, ihre Produkte zu schützen, wird durch diesen Vorfall neu entfacht. Die Sicherheitslücke CVE-2026-86950 ist ein weiteres Beispiel für die Herausforderungen, mit denen Softwareentwickler konfrontiert sind.
Angesichts der zunehmenden Komplexität von Software und der ständigen Bedrohungen durch Cyberangriffe ist es entscheidend, dass Unternehmen proaktive Maßnahmen ergreifen, um ihre Systeme zu sichern. Die genaue Anzahl der betroffenen Geräte ist derzeit nicht bekannt. Apple hat in der Vergangenheit betont, dass die Sicherheit der Nutzer höchste Priorität hat. Die Reaktion auf diese neue Sicherheitslücke wird entscheidend sein, um das Vertrauen der Nutzer in die Produkte des Unternehmens aufrechtzuerhalten. Sicherheitsforscher empfehlen, dass Nutzer ihre Geräte regelmäßig auf Updates überprüfen, um sich vor möglichen Angriffen zu schützen. Die Sicherheitslücke wurde am 1. Oktober 2026 öffentlich gemacht, und die Diskussion über die Auswirkungen auf die Nutzer und die Branche wird voraussichtlich anhalten.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!