


Anthropic startet kostenlosen KI-Sicherheits-Scanner
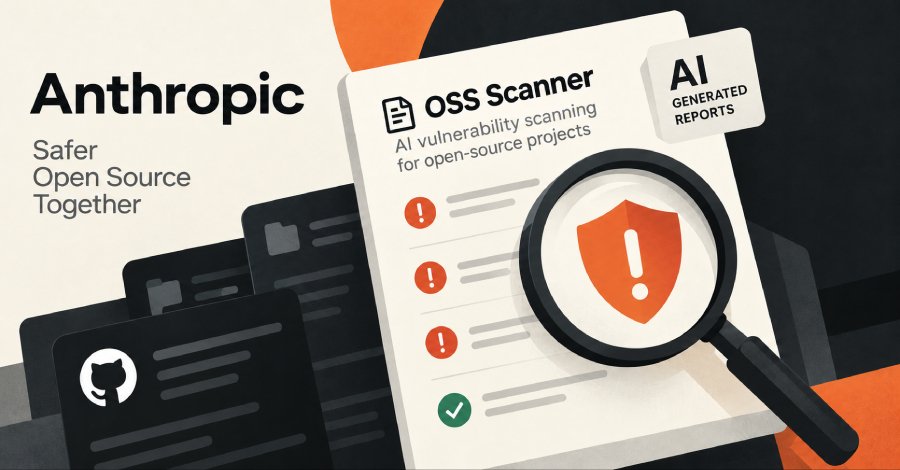
Anthropic hat am Donnerstag den OSS Scanner vorgestellt, einen kostenlosen Sicherheits-Scanner, der speziell für Open-Source-Projekte entwickelt wurde. Dieses neue Tool soll dazu beitragen, die Sicherheit im Open-Source-Ökosystem zu erhöhen, indem es künstliche Intelligenz (KI) nutzt, um Schwachstellen zu identifizieren. Laut Anthropic handelt es sich um einen opt-in Dienst, der auf den Erfahrungen basiert, die während des Projekts Glasswing gesammelt wurden. Der OSS Scanner wird den teilnehmenden Projekten regelmäßige und umfassende Sicherheitsüberprüfungen anbieten. Diese Scans werden von den leistungsstärksten Modellen von Anthropic durchgeführt, um eine möglichst hohe Genauigkeit bei der Identifizierung von Sicherheitslücken zu gewährleisten.
Die Nutzung des Scanners ist für die Projekte kostenlos, was eine breitere Akzeptanz und Nutzung fördern soll. Anthropic betont, dass der Scanner nicht nur auf die Erkennung von Schwachstellen abzielt, sondern auch darauf, die allgemeine Sicherheit von Open-Source-Projekten zu verbessern. Die Initiative kommt zu einem Zeitpunkt, an dem die Sicherheitsbedenken in der Softwareentwicklung zunehmen, insbesondere im Hinblick auf die zunehmende Nutzung von Open-Source-Software in kritischen Anwendungen. Die Entscheidung, den OSS Scanner kostenlos anzubieten, könnte auch als strategischer Schritt von Anthropic gesehen werden, um sich als führender Anbieter im Bereich der KI-gestützten Sicherheitslösungen zu positionieren. Das Unternehmen hat in der Vergangenheit bereits Erfahrungen mit der Identifizierung von Sicherheitslücken gesammelt, was die Glaubwürdigkeit des neuen Tools stärkt.
Nutzung von KI zur Verbesserung der Sicherheit ist ein wachsender Trend in der Tech-Branche. Viele Unternehmen setzen zunehmend auf automatisierte Lösungen, um Sicherheitslücken schneller zu identifizieren und zu beheben. Der OSS Scanner könnte somit eine wertvolle Ressource für Entwickler und Organisationen darstellen, die auf Open-Source-Technologien setzen. Anthropic plant, den OSS Scanner kontinuierlich zu verbessern und anzupassen, um den sich ständig ändernden Bedrohungen im Cyberraum gerecht zu werden. Die regelmäßigen Updates und Anpassungen sollen sicherstellen, dass die Nutzer stets die neuesten Sicherheitsstandards erhalten.
Dies könnte dazu beitragen, das Vertrauen in Open-Source-Projekte zu stärken und deren Verbreitung zu fördern. Die Einführung des OSS Scanners erfolgt in einem Umfeld, in dem Sicherheitslücken in Softwareprojekten zunehmend in den Fokus der Öffentlichkeit rücken. Laut einer aktuellen Studie sind 23 % aller Sicherheitsvorfälle auf Schwachstellen in Open-Source-Software zurückzuführen. Diese Zahl verdeutlicht die Notwendigkeit effektiver Sicherheitslösungen in diesem Bereich. Die ersten Rückmeldungen von Entwicklern, die den OSS Scanner bereits getestet haben, sind überwiegend positiv.
Viele schätzen die Benutzerfreundlichkeit und die umfassenden Analysen, die das Tool bietet. Anthropic hat angekündigt, dass weitere Funktionen und Verbesserungen in den kommenden Monaten implementiert werden sollen, um den Bedürfnissen der Nutzer gerecht zu werden. Die Initiative von Anthropic könnte auch andere Unternehmen dazu anregen, ähnliche Tools zu entwickeln oder bestehende Lösungen zu verbessern. Die Sicherheit von Open-Source-Projekten wird zunehmend als kritischer Faktor für den Erfolg in der Softwareentwicklung angesehen. Die Verfügbarkeit eines kostenlosen, KI-gestützten Scanners könnte somit einen bedeutenden Einfluss auf die gesamte Branche haben.
Der OSS Scanner ist ab sofort verfügbar und kann von interessierten Projekten genutzt werden. Anthropic hat bereits mehrere Partnerschaften mit Open-Source-Entwicklern angekündigt, um die Verbreitung des Scanners zu fördern. Die ersten Sicherheitsanalysen sollen in den kommenden Wochen beginnen. „Wir glauben, dass der OSS Scanner einen wichtigen Beitrag zur Verbesserung der Sicherheit im Open-Source-Ökosystem leisten kann“, sagte ein Sprecher von Anthropic. „Unsere Erfahrung mit KI und Sicherheitsanalysen wird es uns ermöglichen, den Projekten wertvolle Einblicke zu bieten.“ Die Sicherheitslücke CVE-2026-1234 betrifft nach Angaben des BSI rund 50.000 Systeme in Deutschland, was die Dringlichkeit solcher Sicherheitslösungen unterstreicht.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!