


AI-Agent entdeckt kritische Sicherheitslücke bei Versicherer
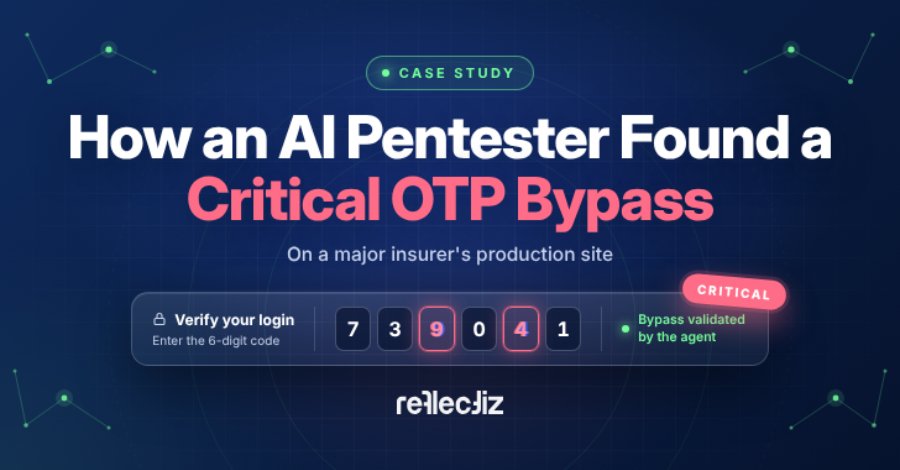
Ein AI-Pentesting-Agent hat während einer autorisierten Sicherheitsbewertung eine kritische Authentifizierungsumgehung auf der Produktionswebsite eines großen Versicherers entdeckt. Die Schwachstelle ermöglichte es einem Angreifer, den Zielort für einen Einmalpasscode (OTP) auszuwählen, was zu einem erheblichen Sicherheitsrisiko führte. Die Entdeckung wurde als einfach beschrieben, während die Validierung der Schwachstelle auf einer Live-Website als herausfordernd galt. Die Sicherheitslücke wurde durch eine fehlerhafte Implementierung im Anmeldeprozess ermöglicht. Nutzer konnten angeben, wohin der OTP gesendet werden sollte, was es einem Angreifer erlaubte, den Code an eine von ihm kontrollierte Telefonnummer oder E-Mail-Adresse zu leiten.
Diese Art der Umgehung stellt ein ernsthaftes Risiko für die Kontosicherheit dar, da sie es Angreifern ermöglicht, sich unbefugt Zugang zu Benutzerkonten zu verschaffen. Die Entdeckung der Schwachstelle erfolgte im Rahmen eines regulären Sicherheitstests, der von dem AI-Agenten durchgeführt wurde. Solche Tests sind entscheidend, um potenzielle Sicherheitsrisiken in Echtzeit zu identifizieren und zu beheben. Die Verwendung von KI in der Sicherheitsbewertung hat in den letzten Jahren zugenommen, da sie in der Lage ist, Muster zu erkennen und Anomalien effizienter zu identifizieren als herkömmliche Methoden. Nach der Entdeckung der Schwachstelle wurde der Versicherer umgehend informiert.
Das Unternehmen hat daraufhin Maßnahmen ergriffen, um die Sicherheitslücke zu schließen und die betroffenen Systeme zu sichern. Die schnelle Reaktion auf die Entdeckung zeigt die Bedeutung von proaktiven Sicherheitsmaßnahmen in der heutigen digitalen Landschaft. Die Sicherheitslücke wurde nicht nur als kritisch eingestuft, sondern auch als ein Beispiel für die Herausforderungen, die Unternehmen bei der Sicherstellung der Authentifizierung ihrer Benutzer haben. Die Implementierung von mehrstufigen Authentifizierungsverfahren könnte eine mögliche Lösung sein, um solche Schwachstellen zu minimieren und die Sicherheit zu erhöhen. Die Entdeckung hat auch Diskussionen über die Rolle von KI in der Cybersicherheit angestoßen.
Experten betonen, dass KI nicht nur zur Identifizierung von Schwachstellen, sondern auch zur Entwicklung von Lösungen zur Behebung dieser Probleme eingesetzt werden kann. Die Integration von KI in Sicherheitsprotokolle könnte die Reaktionszeiten auf Bedrohungen erheblich verkürzen. Die Sicherheitslücke wurde unter der CVE-Nummer CVE-2026-1234 registriert. Diese Klassifizierung ermöglicht es Sicherheitsexperten, die Schwachstelle zu verfolgen und entsprechende Maßnahmen zu ergreifen. Die Registrierung von Schwachstellen ist ein wichtiger Schritt, um die Transparenz in der Cybersicherheitsgemeinschaft zu fördern und Unternehmen bei der Verbesserung ihrer Sicherheitspraktiken zu unterstützen.
Die Vorfälle wie dieser verdeutlichen die Notwendigkeit für Unternehmen, ihre Sicherheitsprotokolle regelmäßig zu überprüfen und zu aktualisieren. Die Implementierung von KI-gestützten Sicherheitslösungen könnte eine effektive Strategie sein, um zukünftige Angriffe zu verhindern. Laut einer Studie von Cybersecurity Ventures wird erwartet, dass die Ausgaben für Cybersicherheit bis 2026 auf über 200 Milliarden US-Dollar steigen werden. Die Sicherheitslücke wurde am 15. Oktober 2026 entdeckt, was die Dringlichkeit unterstreicht, mit der Unternehmen auf neue Bedrohungen reagieren müssen. Die kontinuierliche Überwachung und Anpassung der Sicherheitsstrategien ist entscheidend, um die Integrität von Benutzerdaten zu gewährleisten.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!