


AhsayCBS-Sicherheitslücken für Cyberangriffe ausgenutzt
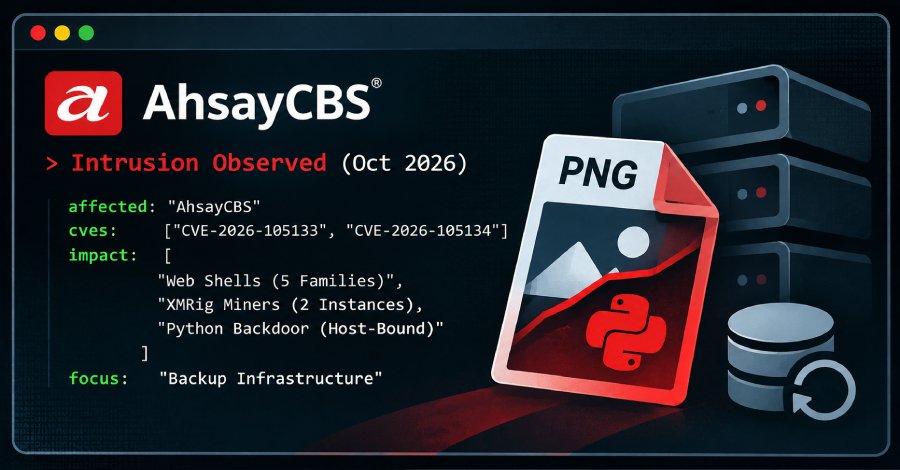
Cybersecurity-Forscher haben Details zu einem Angriff veröffentlicht, der zwei Sicherheitslücken in der Backup-Software AhsayCBS ausnutzte. Diese Schwachstellen, bekannt als CVE-2026-105133 und CVE-2026-105134, ermöglichen es Angreifern, die Authentifizierung zu umgehen und beliebige Befehle auf betroffenen Systemen auszuführen. Die Angriffe wurden von Huntress im frühen Oktober 2026 entdeckt. Die Sicherheitslücken betreffen die Authentifizierungsmechanismen der Software und ermöglichen es Angreifern, sich unbefugt Zugang zu verschaffen. Die Forscher berichteten, dass die Angreifer eine Python-basierte Backdoor implementierten, die in der Lage ist, Sandbox-Umgebungen zu umgehen.
Dies stellt eine erhebliche Bedrohung für Unternehmen dar, die AhsayCBS zur Datensicherung verwenden. Die Schwachstellen wurden in der Version 8.0.0.0 von AhsayCBS identifiziert. Die Entwickler haben bereits Patches veröffentlicht, um die Sicherheitslücken zu schließen. Unternehmen, die die Software nutzen, wird dringend geraten, die neuesten Updates zu installieren, um sich vor möglichen Angriffen zu schützen. Die Angriffe wurden als Teil einer größeren Kampagne identifiziert, die darauf abzielt, kritische Infrastrukturen zu kompromittieren.
Die Forscher von Huntress haben festgestellt, dass die Angreifer gezielt nach Unternehmen suchen, die AhsayCBS verwenden, um ihre Systeme zu infiltrieren. Die Verwendung von Python für die Backdoor ist besonders besorgniserregend, da diese Sprache häufig in der Cyberkriminalität eingesetzt wird. Die Sicherheitslücken wurden als hochriskant eingestuft, da sie es Angreifern ermöglichen, vollständige Kontrolle über die betroffenen Systeme zu erlangen. Die Forscher haben auch festgestellt, dass die Angreifer in der Lage sind, ihre Aktivitäten zu verschleiern, was die Entdeckung ihrer Angriffe erschwert. Dies könnte zu einem Anstieg von Datenverlusten und finanziellen Schäden für betroffene Unternehmen führen.
Entdeckung dieser Angriffe hat die Aufmerksamkeit von Sicherheitsbehörden auf der ganzen Welt auf sich gezogen. Experten warnen davor, dass ähnliche Angriffe in Zukunft zunehmen könnten, insbesondere wenn Unternehmen nicht proaktiv ihre Sicherheitsmaßnahmen verbessern. Die Notwendigkeit, Sicherheitsupdates zeitnah zu implementieren, wird als entscheidend angesehen, um die Integrität von Unternehmensdaten zu gewährleisten. Die Sicherheitslücken in AhsayCBS sind nicht die ersten, die in der Software entdeckt wurden. In der Vergangenheit gab es bereits mehrere Berichte über Sicherheitsprobleme, die die Notwendigkeit einer kontinuierlichen Überwachung und Verbesserung der Sicherheitspraktiken unterstreichen.
Die aktuelle Situation könnte Unternehmen dazu veranlassen, ihre Backup-Lösungen zu überdenken und alternative Software in Betracht zu ziehen. Die Forscher von Huntress haben die betroffenen Unternehmen aufgefordert, ihre Systeme auf Anzeichen eines Angriffs zu überprüfen. Dazu gehört die Überwachung von ungewöhnlichen Aktivitäten und die Durchführung von Sicherheitsüberprüfungen. Die Implementierung von mehrschichtigen Sicherheitsmaßnahmen wird als eine der besten Strategien angesehen, um sich gegen solche Angriffe zu schützen. Die Patches für die Schwachstellen CVE-2026-105133 und CVE-2026-105134 wurden am 5. November 2026 veröffentlicht. Unternehmen sollten sicherstellen, dass sie diese Updates umgehend anwenden, um ihre Systeme zu schützen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!